Mostrando entradas con la etiqueta IPFire. Mostrar todas las entradas

viernes, 6 de septiembre de 2013

Actualización y addons para IPFire

Hace poco tiempo, publiqué una entrada con la instalación básica del IPFire, ahora, es el momento de desarrollar la administración del producto, que, como ya os dije, es realmente bueno. Si todavía no has realizado la instalación del programa, haz clic aquí y sigue los sencillos pasos.

Una vez instalado el IPFire, lo primero, como cualquier sistema de seguridad, es actualizarlo, para ello, lo primero que debemos hacer es acceder a la GUI. En la instalación, te habrá dicho que para acceder, solo tienes que poner en un navegador https://ipfire:444 y entrarás. Si esto os funciona en vuestros casos, por favor, decidmelo. Nunca lo he conseguido. Mira que tengo la DNS apuntando a la maquina del IPFire, el sistema filtra el tráfico... todo. Nunca me ha funcionado. En mi caso, e imagino que en el vuestro también, para acceder tenéis que usar la IP de la puerta de enlace de gateway de la LAN, es decir, la IP de la interfaz designada como Green, en mi caso, https://192.168.0.1:444.

Página principal del GUI de IPFire
Al entrar a la página, lo primero que os dirá es que el certificado no es válido. Es lo que tiene... si tu ordenador fuera una entidad de emisora de certificados válida, no pasaría, pero eso es otra historia. Para iniciar la actualización, en el menú superior, debemos hacer clic en la opción que marca con ipfire, que nos abrirá un menú donde podremos encontrar el resumen del PakFire, en la parte superior izquierda, un log indicando los eventos de las diferentes versiones y parches que tenemos instalados en nuestra maquina y, a su lado, las actualizaciones de las que disponemos. Recien instalado, lo mínimo es tener una actualización pendiente del núcleo del Linux de la maquina.

Página gestión actualizaciones de IPFire
Aparecerá también como pendiente una instalación del PAE (Physical Address Extension) el sistema, al ser un linux de 32 bits debe incluir un parche para poder tirar de sistemas con más de 4 gigas de memoria RAM. Para realizar la instalación, hay que hacerlo una a una. Seleccionáis la instalación y le dais al botón que aparece debajo con el símbolo de una descarga. En ese momento comenzará la actualización del paquete que hayáis seleccionado. Podréis ver un log de cambios realizados que irá mostrando el proceso de instalación.

Logs de cambios realizados
Una vez actaulizado todo el sistema, la ventana quedará como la veis aquí, sin actualizaciones en la ventana de la parte derecha. Si os fijáis, en la parte de arriba te indicará si tiene algún reinicio pendiente una vez concluidas las actualizaciones.

Sistema actualizado con reinicio pendiente

Pakfire

Al igual que muchas otras distribuciones de Linux, IPFire incluye un gestor de paquetes. De otras distribuciones, las más conocidas suelen ser Yum o Apt. Estos gestores de paquetes, se dedican a controlar si hay actualizaciones pendientes de los programas que tenemos descargados y, si lo deseamos, instalar más programas para mejorar nuestro sistema o adecuarlo más a nuestras necesidades.

IPFire contiene unos cuantos addons, hay una lista completa en este enlace. Yo me voy a limitar a comentaros los que me han parecido interesantes, así como los que yo he montado y el motivo.

Los addons aparecen en la parte baja de la opción pakfire bajo el encabezado "Addons Disponibles". Una vez seleccionado el addon que deseamos instalar, presionamos el botón con el símbolo + que aparece bajo el cuadro

Cuadro de confirmación instalación/desinstalación de paquetes


Un detalle curioso, si vais a desinstalar algún paquete, observaréis que la pregunta que os sigue haciendo en la ventana de instalación/desinstalación, es que si deseamos realmente montar ese paquete. En el pantallazo que veis arriba, se puede apreciar el error.

nano

Si os gusta toquetear desde la línea de comandos, este addon, es obligatorio. No se como se os da el editor de textos vi, pero yo solo me he aprendido dos combinaciones... y me cuesta acordarme.

iftop

Bueno, he de confesar que esto lo tengo para impresionar a las visitas. Tengo un monitor antiguo montado en la máquina donde esta instalado el IPFire. Si quiero dejar ese monitor "vistoso", me logo en la sesión de la consola y le ejecuto el iftop. El resultado es lo que vais a ver a continuación.

iftop - barras que indican la velocidad de manera gráfica
Tiene una pequeña ayuda presionando la tecla h. Las opciones se obtienen presionando la tecla correspondiente. Os recomiendo probar la t hasta "One line per host" y la L para activar las gráfica por kb fijos y no dinámicas

guardian

Prácticamente obligatorio, este programa convierte el IPFire en un sistema de defensa activa ante escaneo de puertos. A este parche le dedicaremos una sección en la próxima entrada que será configuración de IPFire.

Usando el sistema de Snort, analiza todos los paquetes que van pasando por la maquina, permitiendo una reacción en tiempo real antes posibles amenazas. Lo cierto es que no conozco a nadie que cuando detecte a alguien haciendo un análisis de puertos en su router, le de tiempo a reaccionar y a ignorar la IP en cuestión, a menos que este se ponga muy pesado. Guardian permitirá actuar por nosotros y repeler a los posibles atacantes ignorando su escaneo de puertos y señalando la IP como "no deseada". 

Si queréis empezar a probarlo y os detecta como atacantes por una mala configuración anterior, lo único que tenéis que hacer es reiniciar la maquina del IPFire. Si aún así os sigue detectando como atacantes, entrar en la consola y reiniciar la interface que esté detectando, por ejemplo, si detecta la interfaz eth0

ifconfig eth0 down
ifconfig eth0 up

Aunque su funcionalidad principal va muy unida al Intrution Detection System (IDS) del IPFire, también te permite registrar intentos de acceso al SSH de la maquina.

tcpdump

Esta herramienta se montará en la consola. tcpdump te permitirá, mediante unas cuantas opciones, leer de manera directa todos los paquetes con todos los destinos que van llegando a tu servidor en sus diferentes tarjetas. Es ideal para localizar cualquier tipo de fallo en el firewall, en tráfico de VPN... es la herramienta obligatoria para todo buen administrador de red.

tripwire

Si eres un obseso de la seguridad de tu maquina y crees que te va a hackear alguien el IPFire, este addon debes tenerlo. El programa registra cambios en los archivos locales comunicando los cambios vía correo electrónico, archivos modificados y modificaciones realizadas. Yo, particularmente, no lo he montado.

samba (SMB)

Samba es, principalmente, un protocolo de comunicación basado en TCP/IP que permite compartir archivos entre diferentes maquinas y, quizas lo más importante, entre diferentes sistemas operativos. En Windows, solo es necesario compartir una carpeta para permitir que otras maquinas tengan acceso a ella. En Linux, es necesario para compartir con otros sistemas, como medio común de traspaso de información. Así mismo, también permite la integración de un dominio bajo Windows a nuestro sistema basado en Linux para poder autenticar a los usuarios por si queremos 

sábado, 24 de agosto de 2013

Instalación básica IPFire

Hasta ahora, me he ido manejando con el IPCop, basicamente no he necesitado nada más serio ni nada que realmente me hiciera filtro proxy de las web's de los usuarios. Hoy, puedo afirmarlo sin atisbo de dudas, IPCop, ha muerto... ¡¡¡LARGA VIDA AL IPFIRE!!!.

IPFire es una distribución de Linux que mezcla el concepto de firewall con el de router para tener una maquina todo en uno y poder dar servicio a varias maquinas en su salida a Internet, así como en su seguridad, puesto que, al igual que IPCop, permite levantar VPN, dar acceso a través de equipos remotos... en pocas palabras, es una plataforma de seguridad. Contiene un sistema de 32 bits y soporta tecnología ARM

Las necesidades de este programa para funcionar son muy simples, una tarjeta ethernet para dar acceso a la LAN (identificada como Green), otra tarjeta, para dar acceso a Internet (identificada como Red) y, si queremos rizar el rizo, necesitaríamos dos tarjetas de red más, una ethernet y otra WLAN (Wireless LAN), en la que, respectivamente iría la zona DMZ (Zona exclusiva para servidores, de limitado y controlado acceso) que se identificaría como Orange y la zona WIFI, que se identificaría como Blue.

Instalación

Antes de empezar, es muy importante que conozcamos la MAC de cada una de las tarjetas de red que van a intervenir en la instalación. Normalmente, vienen en una pegatina en la propia tarjeta de red o, si en la maquina hay otro sistema operativo montado, apuntarlas directamente del sistema.

Bueno, la instalación es simple, hay que prestar atención a unos pocos detalles, pero no tiene mucha historia. Lo primero, es entrar en la web oficial de IPFire y una vez dentro, descargarnos la imagen ISO, grabarla en un CD con el programa que más te guste, lo metemos en un equipo o en una maquina virtual

Pantalla de arranque del CD de IPFire
Pantalla de arranque del CD
En la opción "Other installation options", encontraremos dos opciones sin demasiada relevancia, como son la instalación en modo texto y la destendida. Si os explicara la instalación desatendida, aquí terminaría este pequeño tutorial. En las "Tools" encontaréis el memtest por si estáis teniendo problemas con la instalación y un programa que chequea vuestro hardware por si tienes problemas de compatibilidad.

Ventana de selección de idioma de instalación - Instalación básica IPFire
Ventana de selección de idioma de instalación
Al hacer clic en la instalación se nos abre una ventana que nos pide que indiquemos el idioma en el que queremos realizar la instalación. Las siguientes ventanas las voy a pasar por encima, puesto que son la de bienvenida y la de la licencia.

Ventana de Bienvenida - Instalación básica IPFire
Ventana de Bienvenida
Ventana de aceptación de la licencia GNU de IPFire
Ventana de aviso borrado de datos del disco duro - Previo instalación IPFire
Ventana de aviso borrado de datos del disco duro
Ventana selección sistema de archivos
Las dos ventanas anteriores, en la primera se indica que va a particionar el disco duro completo, si elegimos "No", nos dará la opción para poder particionarlo nosotros mismos. En la segunda pantalla le indicamos cual es el formato que queremos darle al disco duro. Recomiendo ext4. Al darle a continuar, comienza el borrado de los datos del disco duro y la instalación de archivos.

Barra de progreso instalación IPFire

Finalizada la instalación de archivos de IPFire
Una vez concluída la instalación de los archivos, nos pedirá reiniciar la maquina y que saquemos el CD, cosa bastante lógica, porque en caso contrario, volveríamos a entrar en el menú de instalación. Las ventanas siguientes son para seleccionar el idioma de la instalación y para indicar la zona horaria.

Ventana de GRUB arranque IPFire
Selección de idioma de configuración IPFire
Selección de ubicación geográfica equipo IPFire
En la siguiente ventana (aunque en esa me falta el pantallazo) introduciremos el nombre del equipo y el nombre de dominio. El nombre que yo he escogido para mi maquina es "Cancerbero". Para los que no lo sabéis, Cancerbero es el perro que cuidaba que nadie entrara o saliera, a menos que tuviera que hacerlo, del inframundo, se le dice comúnmente Cancerbero, aún llamándose Cerbero, porque es un cánido, de ahí lo de Cancerbero. ¿Soy un friki? pues si, para que nos vamos a mentir. La ventana del dominio, me he permitido ponerle el dominio .local. En una red, es sumamente recomendable usar el dominio .local en lugar de .com o .net para evitar posibles problemas con las web's externas y definir correctamente un dominio y su ámbito.

Nombre de equipo y de dominio de IPFire
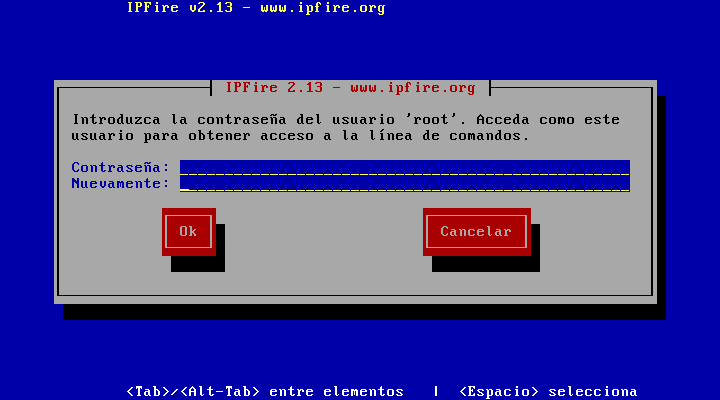
Llegamos a las ventanas de las contraseñas. La primera ventana es para el usuario root. El usuario root es el administrador en una maquina Linux. Es el usuario con más privilegios y deberíamos ponerle una contraseña que sea compleja, al fin y al cabo, esta maquina es nuestro "muro" para cortar el acceso a personas indeseadas a nuestra red. Un detalle de estas dos ventanas que vienen a continuación, es que ninguna de ellas mostrará asteriscos, ni estrellitas ni nada mientras vayamos escribiendo la contraseña. Creo que eso es bueno en cuanto a seguridad. Ningún "ojo indiscreto" verá el tamaño de nuestra clave.

Clave usuario root administración IPFire
La siguiente clave que nos pregunta es la clave del usuario admin. Este usuario es el que va a gestionar desde la interfaz gráfica de usuario (GUI)  el firewall, es decir, la mayoría de las gestiones las realizaremos con este usuario desde la web. La contraseña también os recomiendo que sea un poco compleja.

Clave usuario administrador IPFire para GUI
Aquí llega la parte más importante, que es donde seleccionamos el tipo de red que queremos montar, así como direcciones IP de las interfaces. Nos aparece un menú con cuatro opciones. Vamos a explicarlas una a una.

Menú de configuración de red servidor IPFire
Al entrar en la primera opción, nos va a permitir seleccionar la configuración de red que IPFire va a manejar. Como expliqué al principio, esta configuración va a depender de nuestra red, así como del número de interfaces que disponga el ordenador. El sistema la va a identificar por colores, siendo Green la red de trabajo, Red la conexión a internet, Orange un sistema DMZ o Zona DesMilitarizada que es donde tendríamos los servidores con un acceso restringido por puertos directamente y Blue una red de trabajo WIFI. Por tanto, hay que seleccionar la configuración que más se adapte a nuestra red. Yo dispongo de una maquina con dos tarjetas de red, por tanto, mi selección será Green + Red

Tipos de configuración de red
Tipos de configuración de zonas
A continuación, hay que seleccionar que interface hará cada función. Para hacerlo, seleccionamos la función y presionamos Intro. En este punto, será cuando necesitaremos saber cual es la MAC de cada tarjeta para asignarle la función correctamente. En caso de no saberlo o no haberlo apuntado, la solución es bien simple, una vez concluida la instalación, cambia el orden de los conectores en la tarjeta. :)

Tarjetas de red asignadas
Las dos pantallas que vienen a continuación, la primera es una visualización del sistema preguntando que interfaces asigna a la LAN y cual a la parte de internet. Hay que seleccionarlas y, cuando hayamos concluído, podremos ver algo parecido a la segunda ventana, donde nos esta mostrando que los dos interfaces ya tienen red asignadas.

Selección de interfaz
Tarjetas de red asignadas a zonas seleccionadas

Una vez concluido, volveremos al menú principal y seleccionaremos la siguiente opción Configuración de direcciones. Aquí es donde indicaremos la dirección de cada interface. En mi caso, la línea ADSL ofrece IP a través de DHCP y mi red va a ser del tipo 192.168.1.0/24.

Configuración de direcciones IPFire
Al seleccionar el interfaz Green el sistema nos va a mostrar una advertencia indicando que el cambio que vamos a realizar, nos cortará la conexión una vez realizado. Es lógico, al fin y al cabo estamos configurando la tarjeta de red a través de la que, en caso de estar haciéndolo remotamente, estaríamos conectándonos a este menú. En caso de estar conectados en remoto, si se configura todo correctamente, esto será un corte temporal.

Advertencia para conexión remota
En la siguiente pantalla, indicamos la dirección IP que deseamos darle a la interfaz Green. Esta dirección, será la puerta de enlace que hay que configurar en los ordenadores de nuestra LAN. En mi caso, deseo darle la 192.168.1.1/24. En caso de no estar familiarizado con las mascaras de red, el /24 que acompaña a la IP es el número de bits que tiene la red "estáticos", es decir, los que componen la red o, la diferencia con /32 el número de bits disponibles, siendo /32 el máximo que indicaría a una maquina concreta dentro de una red solamente, en otras palabras, define la cantidad de maquinas que podré configurar en esa red con ese rango de IP's. Al indicar /24 quiere decir que la mascara de red es 255.255.255.0 y podré configurar un total de 254 dispositivos conectados en ella. Si, por el contrario, hubiera puesto /30, la mascara de red sería 255.255.255.252 y solo podría configurar dos dispositivos en ella. Vale... aquí se me ha ido un poco la mano con la explicación y me ha quedado muy raro, pero, es viernes por la noche y estoy en mi casa escribiendo esto, no esperéis mucho más, si tenéis dudas, consultadme y os lo explico bien.

Configuración IP interfaz Green
A continuación, haremos lo mismo con la interfaz que va a internet, la Red, que como he dicho antes, en mi caso se la da el propio router. Mejor dicho, en la maquina virtual que he usado para pegar los pantallazos en el blog, se la he configurado como DHCP, puesto que es una configuración que usa un NAT con el equipo huesped. La realidad, es bien distinta. En en router de nuestro proveedor, deberemos tener configurado para que todos los paquetes los mande a una IP en concreto, que debe ser la IP que le pongamos a la interfaz Red.

Configuración IP interfaz Red
Una vez finalizado, debemos acceder a la cuarta opción del menú que nos permite configurar las DNS por defecto del IPFire, así como la puerta de enlace. Esta puerta de enlace, se refiere a la puerta de enlace de la interfaz Red, que es la que conecta a internet. Escribimos las DNS que usará como reenviador el servidor DNS que lleva configurado el IPFire y que, a su vez, son las que usará la maquina para buscar sus repositorios.

Configuración de DNS y Gateway de IPFire
Una vez concluido, haremos clic en Terminado para continuar con la instalación del sistema.

Menú de configuración de red concluido
Comenzaremos la configuración del servidor DHCP. Para activarlo, hay que presionar la tecla Espacio en Activado, una vez hecho esto, debemos indicarle la dirección de inicio y la final del rango que queremos que suministre a los equipos a los que le entregará dirección. También podemos indicarle un servidor DNS, en caso de que no queramos que el IPFire actue como servidor DNS, el tiempo de concesión de la dirección mínimo y el máximo y el sufijo del nombre de equipo que queramos entregar a los equipos.

Configuración servidor DHCP IPFire
Y terminó. Esta es la configuración básica del IPFire. Una vez hecho esto, comenzará a entregar direcciones a nuestros equipos. Tengo ya empezado la entrada en la que explico la administración básica, así que, tranquilos, esto no acaba aquí, pero este programa es extenso y no estoy escribiendo un libro :)

Actualizado: Ya está disponible el siguiente capitulo que es actualización e instalación de addons en IPFire

Instalación concluida IPFire